

การเทรด
สำรวจตลาดที่หลากหลายด้วยราคาที่แข่งขันได้ สภาพคล่องสูง และเครื่องมือการเทรดขั้นสูง
เรียนรู้เพิ่มเติม 
แพลตฟอร์ม
เทรดอย่างไร้รอยต่อกับแพลตฟอร์มอันทรงพลังของ TMGM ที่สร้างขึ้นเพื่อความรวดเร็ว แม่นยำ และประสบการณ์การเทรดที่เหนือกว่า
เรียนรู้เพิ่มเติม แพลตฟอร์มการเทรด
เครื่องมือการเทรด
สถาบัน
เรียนรู้พื้นฐานการเทรดด้วยแหล่งข้อมูลสำหรับผู้เริ่มต้น รวมถึงคู่มือ สัมมนาออนไลน์ และข้อมูลเชิงลึกตลาด
เรียนรู้เพิ่มเติม ข่าว & วิเคราะห์
รับข้อมูลอัปเดตตลาดแบบเรียลไทม์และบทวิเคราะห์จากผู้เชี่ยวชาญเพื่อคว้าโอกาสการเทรดก่อนใคร
เรียนรู้เพิ่มเติม ข่าว & วิเคราะห์
เกี่ยวกับ
เรียนรู้สิ่งที่ทำให้ TMGM โดดเด่น — การดำเนินงานทั่วโลก ความแข็งแกร่งด้านการกำกับดูแล และความมุ่งมั่นสู่การสร้างสรรค์นวัตกรรมในการเทรด
เรียนรู้เพิ่มเติม ทำไมต้องเลือก TMGM
กรอบเวลาที่คาดการณ์ไว้สั้นลงเรื่อย ๆ: เหตุใดการนับถอยหลังสู่ภัยคุกคามจากควอนตัมของบิตคอยน์จึงเร่งตัวขึ้น
ภัยคุกคามที่ปัญญาประดิษฐ์ (AI)และการประมวลผลควอนตัมมีต่อ Bitcoin (BTC) และคริปโทเคอร์เรนซีโดยรวม ไม่ใช่คำถามอีกต่อไปว่าฮาร์ดแวร์จะพัฒนาจนมีขีดความสามารถเพียงพอหรือไม่ แต่เป็นคำถามว่าจะเกิดขึ้นเมื่อใด
ความก้าวหน้าในการวิจัยที่ใช้ AI ช่วยกำลังเพิ่มมิติใหม่ให้กับภัยคุกคามจากการประมวลผลควอนตัม แม้ในปัจจุบันเทคโนโลยีทั้งสองยังไม่สามารถเจาะระบบการเข้ารหัสของ Bitcoin ได้ด้วยตัวเอง
อย่างไรก็ตาม AI และการประมวลผลควอนตัมกำลังลดช่องว่างดังกล่าวอย่างรวดเร็ว เกินกว่าที่ใครเคยคาดการณ์ไว้ก่อนปี 2026
ตลอดเวลากว่าทศวรรษ บล็อกเชนทำหน้าที่เป็นบัญชีแยกประเภทที่ไม่ต้องอาศัยความไว้วางใจระหว่างผู้ใช้งาน และไม่อาจเจาะได้ในทางคณิตศาสตร์ ความปลอดภัยของ Bitcoin ยังคงตั้งอยู่บนโจทย์ที่ซับซ้อนจนไม่มีคอมพิวเตอร์แบบดั้งเดิมเครื่องใดที่เคยสร้างขึ้นสามารถแก้ได้
โจทย์ทางคณิตศาสตร์ดังกล่าวคือปัญหาลอการิทึมไม่ต่อเนื่องบนเส้นโค้งวงรี (ECDLP-256) ซึ่งคั่นระหว่างกุญแจสาธารณะกับกุญแจส่วนตัวของกระเป๋าคริปโท
อย่างไรก็ดี แม้ความก้าวหน้าของ AI ในช่วงห้าปีที่ผ่านมาจะเป็นภัยคุกคามต่อรากฐานความปลอดภัยของ Bitcoin แต่โจทย์ทางคณิตศาสตร์ที่มีมายาวนานนี้ยังคงเกินขีดความสามารถในการคำนวณที่คอมพิวเตอร์แบบดั้งเดิมจะทำได้จริง ทว่าคำถามที่ชวนกังวลคือ จะยังเป็นเช่นนี้ไปอีกนานเท่าใด?
Bitcoin 6 ล้านเหรียญ: ตัวเลขที่บ่งบอกถึงมูลค่าที่ตกอยู่ในความเสี่ยง
Quantum Alliance กลุ่มพันธมิตรที่มีสมาชิกเก้ารายและเปิดตัวในเดือนตุลาคม 2026 ประเมินว่า Bitcoin ประมาณ 6.4 ล้านเหรียญ หรือ 32.2% ของอุปทานหมุนเวียนทั้งหมด อยู่ในกระเป๋าที่กุญแจสาธารณะถูกเปิดเผยแล้วและมองเห็นได้บนบล็อกเชน ตัวเลขนี้ ซึ่งรวมถึงเหรียญ 1.1 ล้าน BTC ของซาโตชิ นากาโมโตะ อาจสูงถึง 6.9 ล้าน BTC ตามข้อมูลของหน่วยงานกำกับดูแลยุโรป (ESAs)
ตัวเลขเหล่านี้ไม่ได้เป็นเพียงตัวเลขเชิงทฤษฎี เมื่อคิดตามราคาตลาดปัจจุบันที่ใกล้ 82,000 ดอลลาร์ต่อ Bitcoin จะมีมูลค่ารวมกว่า 566,000 ล้านดอลลาร์ แต่ยังคงมีจุดเปราะบางเชิงโครงสร้าง
หน่วยงานภายใต้ ESAs เผยแพร่รายงานเกี่ยวกับภัยคุกคามจากการประมวลผลควอนตัมต่อวิทยาการเข้ารหัสในเดือนกันยายน โดยระบุว่าเทคโนโลยีนี้อาจบ่อนทำลายเครือข่ายการเข้ารหัสบางส่วนที่ใช้อยู่ในปัจจุบันเพื่อรักษาความปลอดภัยของธุรกรรม บล็อกเชน ฐานข้อมูล และการสื่อสาร ก่อนที่เทคโนโลยีดังกล่าวจะพร้อมใช้งานเชิงพาณิชย์ บทความของ CoinDesk ระบุว่ารายงานไม่ได้บอกอย่างชัดเจนว่าการประมวลผลควอนตัมจะพร้อมใช้งานเชิงพาณิชย์เมื่อใด
ภัยคุกคามจากควอนตัม: สิ่งที่คุณควรรู้
ความเสี่ยงจากควอนตัมต่อ Bitcoin และคริปโทเคอร์เรนซีมีต้นตอจากสถาปัตยกรรมการเข้ารหัสในยุคแรก โดยกระเป๋าที่ใช้เอาต์พุตแบบจ่ายไปยังกุญแจสาธารณะ (pay-to-public-key หรือ P2PK) ซึ่งเป็นรูปแบบเริ่มต้นของ Bitcoin ในระยะแรก จะเผยแพร่กุญแจสาธารณะลงบนบล็อกเชนโดยตรงทุกครั้งที่ทำธุรกรรม เรื่องนี้ยังรวมถึงกระเป๋าที่ใช้ที่อยู่ซ้ำด้วย เมื่อกุญแจสาธารณะเหล่านี้มองเห็นได้ ก็จะกลายเป็นเป้าหมาย รวมถึงเหรียญ 1.1 ล้าน BTC ที่เชื่อว่าเป็นของซาโตชิ นากาโมโตะ ซึ่งยังคงอยู่ในที่อยู่ P2PK ยุคแรกและไม่มีความเคลื่อนไหวมานานกว่า 15 ปี
ขอย้ำว่า Bitcoin ในที่อยู่ P2PK ยังไม่ได้เผชิญความเสี่ยงในทันที เนื่องจากปัจจุบันยังไม่มีคอมพิวเตอร์เครื่องใดแก้โจทย์ทางคณิตศาสตร์ ECDLP-256 ได้ ภัยคุกคามนี้ยังคงเป็นเรื่องในอนาคต โดยประเด็นที่ถกเถียงกันคืออนาคตนั้นอยู่ห่างออกไปเพียงใด และจะมีใครเร่งให้ช่วงเวลาดังกล่าวสั้นลงได้หรือไม่
อย่างไรก็ตาม คอมพิวเตอร์ควอนตัมที่ใช้อัลกอริทึมของชอร์อาจแก้ ECDLP-256 ได้เร็วกว่าคอมพิวเตอร์แบบดั้งเดิมใด ๆ ในระดับเอ็กซ์โพเนนเชียล
ในเดือนมีนาคม Googleได้ร่นกำหนดเวลาเตรียมความพร้อมลงอย่างมากสำหรับวัน Q-Day ซึ่งเป็นจุดที่คอมพิวเตอร์ควอนตัมในปัจจุบันจะสามารถแก้โจทย์ ECDLP-256 และเจาะอัลกอริทึมการเข้ารหัสแบบกุญแจสาธารณะได้ Google ระบุว่ากำลังตั้งเป้าปี 2029 เป็นเส้นตายในการเตรียมรับเหตุการณ์นี้ พร้อมเรียกร้องให้ทั่วโลกดำเนินการตามและเริ่มนำอัลกอริทึมการเข้ารหัสหลังยุคควอนตัม (PQC) มาใช้เสริมหรือทดแทนการเข้ารหัสแบบเส้นโค้งวงรีและ RSA
Heather Adkins รองประธานฝ่ายวิศวกรรมความปลอดภัยของ Google และ Sophie Schmieg วิศวกรอาวุโสด้านวิทยาการเข้ารหัส ระบุในโพสต์ว่า “ในฐานะผู้บุกเบิกทั้งด้านควอนตัมและ PQC เรามีหน้าที่เป็นแบบอย่างและเปิดเผยกรอบเวลาที่ท้าทาย การทำเช่นนี้ เราหวังว่าจะสร้างความชัดเจนและความตระหนักถึงความเร่งด่วนที่จำเป็นต่อการเร่งการเปลี่ยนผ่านทางดิจิทัล ไม่เฉพาะภายใน Google แต่รวมถึงทั่วทั้งอุตสาหกรรมด้วย”
เพื่อให้เห็นบริบท Google ระบุว่าในปัจจุบันการเจาะ ECDLP-256 ต้องใช้คิวบิตทางกายภาพน้อยกว่า 500,000 คิวบิต ซึ่งเป็นตัวเลขที่บริษัทปรับลดลงจากเดิม 20 เท่า อย่างไรก็ดี Willow ซึ่งเป็นชิปที่ล้ำหน้าที่สุดของ Google มี 105 คิวบิต
ไม่ใช่เพียง Google เท่านั้น องค์กรอื่น ๆ รวมถึง Oratomic ซึ่งเป็นสตาร์ทอัพที่เชื่อมโยงกับ Caltech ก็คาดการณ์ไว้ก่อนหน้านี้ในปี 2026 ว่าวัน Q-Day อาจมาถึงเร็วกว่าที่เคยคาดไว้
Richard Carback ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของ Postquant Labs และสมาชิกผู้ก่อตั้ง Quantum Alliance มองว่าปี 2028 เป็นช่วงเวลาที่มีความเป็นไปได้จริงอย่างมากที่จะมีคอมพิวเตอร์ควอนตัมที่ส่งผลต่อความปลอดภัยของระบบเข้ารหัส ส่วน Bryn Bennett ประธานเจ้าหน้าที่ฝ่ายความเสี่ยงของ The Vault ไม่ได้ระบุวันที่แน่ชัด แต่พิจารณาประเด็นนี้ในเชิงการปฏิบัติงานมากกว่าทฤษฎี
“ไม่มีใครรู้วันที่แน่นอน แต่กรอบเวลาที่ประเมินกันไว้กำลังสั้นลงเรื่อย ๆ และนี่คือความเสี่ยงที่เราวางแผนรับมือได้แล้ว” Bennett กล่าวในเดือนตุลาคมระหว่างการเปิดตัว Quantum Alliance พร้อมเสริมว่า “คำถามสำหรับผู้รับฝากสินทรัพย์ไม่ใช่ว่าวันนั้นจะมาถึงในปี 2028 หรือ 2035 แต่คือคุณจะย้ายระบบได้ทันหรือไม่ หากมันมาถึงเร็วกว่าคาด”
AI เร่งให้วัน Q-Day ใกล้เข้ามา
นี่คือจุดที่ AI เข้ามามีบทบาท และทำให้ภาพรวมกับแนวโน้มของการประมวลผลควอนตัมเปลี่ยนไปอย่างมหาศาล จนกระทั่งไม่นานมานี้ ความเห็นส่วนใหญ่ยังมองว่าการพัฒนาฮาร์ดแวร์ควอนตัมเป็นข้อจำกัดสำคัญ เพราะการเพิ่มจำนวนคิวบิตต้องใช้เวลา เงินทุน และงานวิศวกรรม
แม้ความท้าทายดังกล่าวยังไม่หมดไป แต่ AI ได้เพิ่มมิติใหม่ให้กับภาพรวมภัยคุกคาม ด้วยการลดต้นทุนเชิงอัลกอริทึมของการโจมตี โดยไม่ขึ้นอยู่กับความก้าวหน้าของฮาร์ดแวร์ควอนตัม
ในเดือนมีนาคม Eigen Labs เปิดตัว ECDSA.fail แพลตฟอร์มที่ท้าทายนักวิจัยให้พัฒนาวงจรควอนตัมที่มีประสิทธิภาพในการคำนวณสูงสุด และสามารถเจาะการเข้ารหัสที่รักษาความปลอดภัยให้ Bitcoin และ Ethereum ได้ แพลตฟอร์มนี้ดึงดูดผู้เข้าร่วมมากกว่า 100 รายในช่วงแปดสัปดาห์แรก โดยทำงานร่วมกับเอเจนต์ AI สำหรับเขียนโค้ด รวมถึง GPT 5.6 ของ OpenAI และ Claude Opus 5 ของ Anthropic นักวิจัยร่วมกันส่งแบบวงจรมากกว่า 400 แบบ ลดต้นทุนด้านพื้นที่-เวลาลงประมาณ 86% จากค่าฐาน 10.75 พันล้าน Toffoli-qubit เหลือ 1.496 พันล้าน
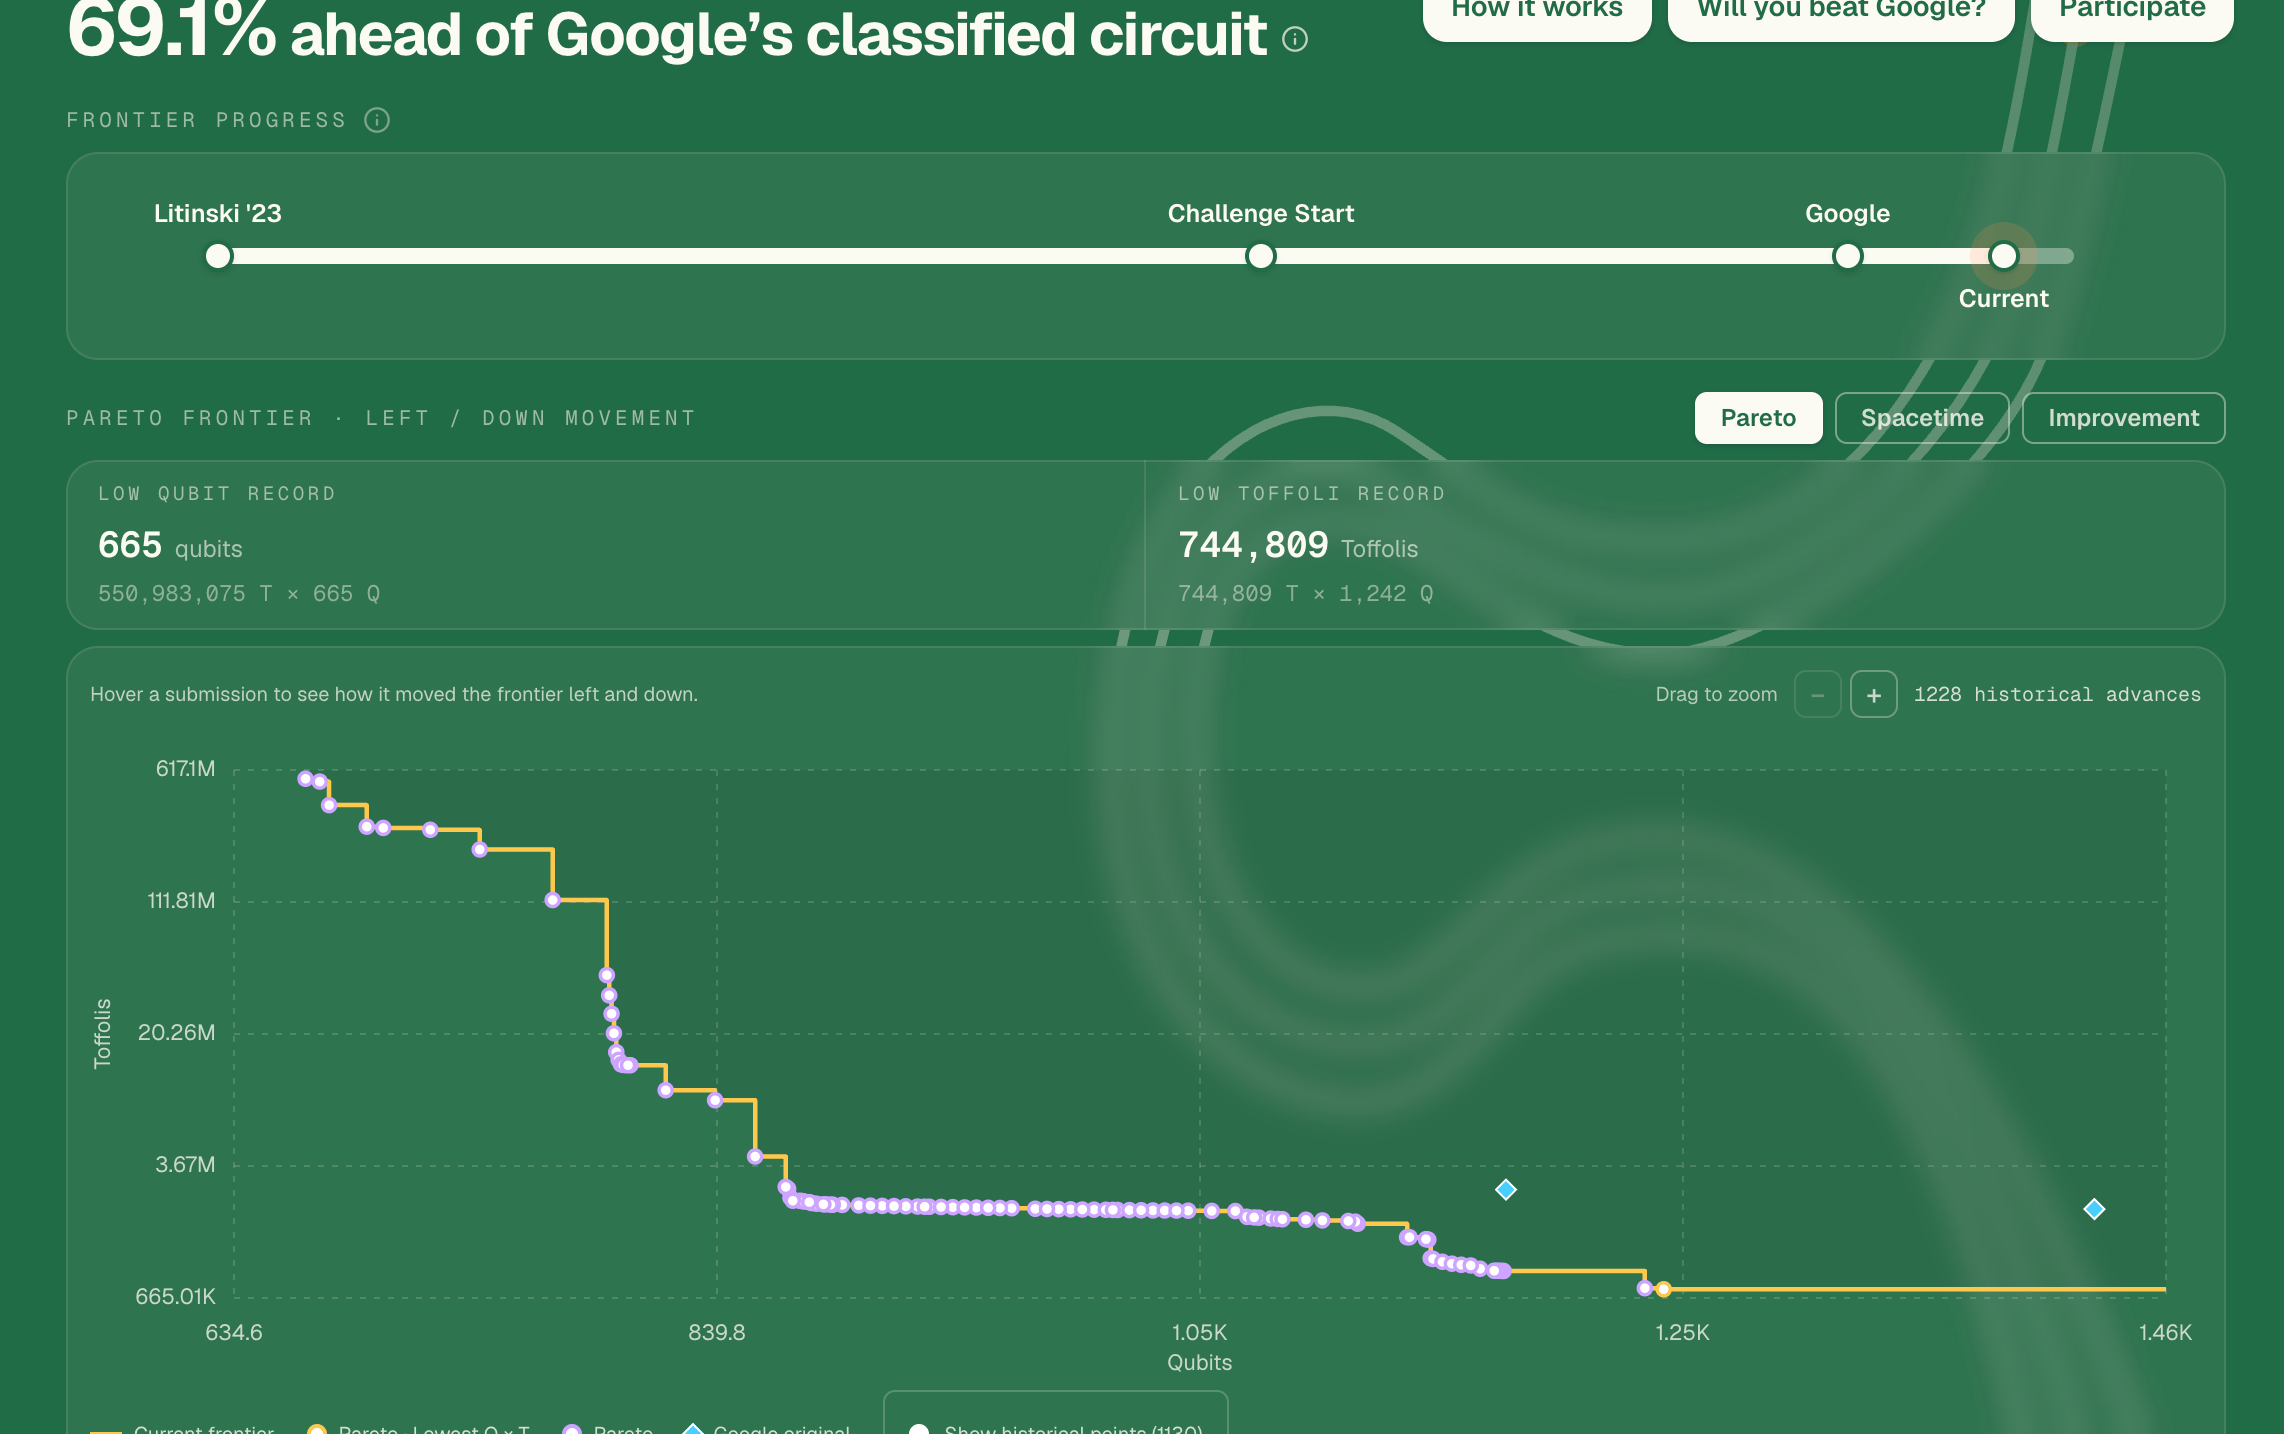
“นอกเหนือจากวงจรที่ได้ ECDSA.Fail ยังเป็นกรณีศึกษาของ Open Autoresearch ซึ่งเป็นกระบวนการวิจัยที่ใช้ตัวตรวจสอบเป็นเกณฑ์คัดกรอง โดยผู้เข้าร่วมที่เป็นมนุษย์และเอเจนต์ AI จะสร้าง นำไปใช้งาน ทดสอบ และแบ่งปันแนวทางปรับปรุงที่เป็นไปได้ซ้ำเป็นรอบ ๆ ภายใต้เป้าหมายร่วมกันที่วัดผลได้” นักวิจัยกล่าว
นอกจาก ECDSA.fail ของ Eigen Labs แล้ว องค์กรอื่น ๆ และชุมชนโอเพนซอร์สต่างกำลังแข่งขันมุ่งสู่วัน Q-Day รวมถึง Double AI ซึ่งระบบ AI อัตโนมัติ WarpSpeed ของบริษัทสร้างวงจรที่มีประสิทธิภาพด้านพื้นที่-เวลาสูงกว่าแบบดั้งเดิมของ Google ถึง 2.5 เท่า
บทบาทของ AI ต่อภัยคุกคามจากการประมวลผลควอนตัมที่มีต่อ Bitcoin ไม่ได้อยู่ที่ฮาร์ดแวร์ และยังไม่สามารถเจาะการเข้ารหัสได้ในปัจจุบัน แต่ AI อาจลดขีดความสามารถขั้นต่ำของฮาร์ดแวร์ที่จำเป็นสำหรับการโจมตีให้สำเร็จ
AI และการประมวลผลควอนตัมไม่ได้เดินอยู่บนเส้นทางคู่ขนาน แต่เป็นภัยคุกคามที่เสริมแรงกันและกำลังเร่งมาบรรจบกัน
วิกฤตที่ยังไร้ฉันทามติ
ผู้มีส่วนได้ส่วนเสียในบล็อกเชนกำลังสำรวจแนวทางลดความเสี่ยงจากการประมวลผลควอนตัมแล้ว รวมถึงรูปแบบจ่ายไปยังแฮชของกุญแจสาธารณะ (Pay-to-Public-Key-Hash หรือ P2PKH) ของ Bitcoin เทคโนโลยีนี้ซ่อนกุญแจสาธารณะของผู้รับไว้เบื้องหลังค่าแฮช จึงช่วยป้องกันได้บางส่วน ตามข้อมูลของ Fireblocks
ในระยะยาว จำเป็นต้องแก้ปัญหา ECDSA เพื่อเพิ่มความปลอดภัยของการเข้ารหัส ปัจจุบันมีข้อเสนอซอฟต์ฟอร์กหลายแนวทางอยู่ระหว่างการหารือ
อย่างไรก็ดี การย้ายไปใช้การเข้ารหัสหลังยุคควอนตัมยังคงเป็นไปอย่างเชื่องช้า เพราะกรอบเวลาของวัน Q-Day ยังไม่แน่นอน ประเด็นถกเถียงมุ่งไปที่การเลือกใช้อัลกอริทึม การกำกับดูแล และความท้าทายในการอัปเกรดเครือข่ายแบบกระจายศูนย์
ความสำเร็จของการเปลี่ยนผ่านเพื่อรับมือควอนตัมขึ้นอยู่กับการเปลี่ยนลายเซ็นดิจิทัลที่เป็นรากฐานของธุรกรรม Bitcoin ทุกครั้ง การดำเนินการนี้ต้องอาศัยฉันทามติในวงกว้างระหว่างนักพัฒนา นักขุด ผู้ให้บริการกระเป๋า แพลตฟอร์มซื้อขาย และผู้ใช้งานหลายล้านราย เกี่ยวกับมาตรฐานการเข้ารหัสใหม่ กรอบเวลาการย้ายระบบที่ประสานกัน และกลยุทธ์ในการจัดการเหรียญที่ไม่มีความเคลื่อนไหว
แม้จะมีความท้าทาย ผู้เชี่ยวชาญเชื่อว่าการย้ายระบบเป็นไปได้ และสามารถทำให้สำเร็จก่อนที่ภัยคุกคามจากการประมวลผลควอนตัมต่อ Bitcoin และโปรโตคอลบล็อกเชนอื่น ๆ จะเกิดขึ้นจริง ในวิดีโอบน YouTube เมื่อไม่นานมานี้ Bitcoin.com ระบุว่าอุตสาหกรรมสามารถคาดหวังที่จะเพิ่มการรองรับลายเซ็นหลังยุคควอนตัมในตัวระบบ เปลี่ยนหรือเสริมความแข็งแกร่งให้กับองค์ประกอบพื้นฐานด้านการเข้ารหัสที่อ่อนแอลง หรือเพิ่มความทนทานให้กลไกฉันทามติ
ประเด็นสำคัญ: สิ่งที่คุณควรรู้
ก่อนจะมองประเด็นนี้ว่ามีเพียงสองทางเลือก โดยเชื่อว่า Bitcoin ของคุณปลอดภัยอย่างสมบูรณ์หรือถูกเจาะไปแล้ว ขอให้หยุดคิดสักนิด มุมมองสุดโต่งทั้งสองด้านล้วนคลาดเคลื่อนและมีความเสี่ยง ความจริงอยู่ตรงกลางที่มีรายละเอียดซับซ้อน และมักทำให้รู้สึกไม่สบายใจ
Bitcoin ของคุณไม่ได้กำลังถูกขโมยในตอนนี้ แต่เวลาที่จะวางใจโดยไม่ลงมือทำกำลังเหลือน้อยลง ภัยคุกคามจาก AI และควอนตัมเป็นเรื่องจริง มีความน่าเชื่อถือและมีหลักฐานรองรับอย่างชัดเจน แต่ยังไม่ได้เกิดขึ้นในวันนี้ เพราะยังไม่มีคอมพิวเตอร์ที่มีอยู่เครื่องใดเจาะการเข้ารหัสแบบเส้นโค้งวงรีได้ อย่างไรก็ตาม ระยะห่างถึงวัน Q-Day กำลังลดลงเร็วกว่าที่ใครเคยคาดไว้ก่อนปี 2026
Bitcoin 6.4 ล้านเหรียญที่มีความเสี่ยงยังคงเป็นจุดเปราะบางเชิงโครงสร้าง ไม่ใช่ข้อบกพร่องของซอฟต์แวร์ กุญแจสาธารณะของกระเป๋าเหล่านี้ถูกเปิดเผยและมองเห็นได้อย่างถาวรบนบล็อกเชน นี่คือข้อมูลที่ผู้โจมตีด้วยควอนตัมต้องใช้ และทางออกเดียวคือย้ายไปใช้รูปแบบที่อยู่ที่ทนทานต่อควอนตัม การย้ายนี้ควรเกิดขึ้นก่อนวัน Q-Day
AI และการประมวลผลควอนตัมไม่ใช่ภัยคุกคามเดียวกัน แต่เมื่อเสริมแรงกันแล้ว ทั้งสองก่อให้เกิดปัญหาเดียวกัน
วัน Q-Day ยังไม่มีกรอบเวลาที่แน่นอนหรือวันที่ยืนยันแล้ว แต่องค์กรส่วนใหญ่ รวมถึง Google ระบุช่วงปี 2028-2031 ว่าเป็นกรอบเวลาที่มีความเห็นสอดคล้องกันว่ามีแนวโน้มเป็นไปได้มากที่สุด
มีแนวทางแก้ไขอยู่แล้ว แต่ยังไม่มีแนวทางใดสมบูรณ์
ความท้าทายที่ใหญ่กว่าคือการกำกับดูแลและฉันทามติ ซึ่งยากกว่าภัยคุกคามทางเทคนิค เพราะต้องรวบรวมผู้มีส่วนได้ส่วนเสียทั้งหมดบนเครือข่ายระดับโลกแบบกระจายศูนย์ให้บรรลุข้อตกลง ประสานงาน และดำเนินการย้ายระบบร่วมกัน
ผู้ถือ Bitcoin สามารถเริ่มลงมือได้ตั้งแต่ตอนนี้ โดยหลีกเลี่ยงการใช้ที่อยู่ซ้ำ ซึ่งทำให้กุญแจสาธารณะถูกเปิดเผย และย้ายจากเอาต์พุต P2PK ไปยัง P2PKH, P2WPKH หรือที่อยู่ Taproot
บทสรุป: ภัยคุกคามจากควอนตัมเป็นเรื่องจริง แต่ซับซ้อนยิ่งขึ้นจากผลกระทบของ AI ที่เข้ามาเสริมแรง และผลลัพธ์ที่ยังไม่แน่นอน
คำถามที่พบบ่อยเกี่ยวกับ Bitcoin, อัลต์คอยน์ และสเตเบิลคอยน์
Bitcoin เป็นคริปโทเคอร์เรนซีที่มีมูลค่าตลาดสูงที่สุด เป็นสกุลเงินเสมือนที่ออกแบบมาให้ทำหน้าที่เป็นเงิน รูปแบบการชำระเงินนี้ไม่สามารถถูกควบคุมโดยบุคคล กลุ่มบุคคล หรือหน่วยงานใดหน่วยงานหนึ่ง จึงไม่จำเป็นต้องมีบุคคลที่สามเข้ามามีส่วนร่วมในการทำธุรกรรมทางการเงิน
อัลต์คอยน์หมายถึงคริปโทเคอร์เรนซีทุกสกุลนอกเหนือจาก Bitcoin แต่บางคนไม่นับ Ethereum เป็นอัลต์คอยน์เช่นกัน เพราะคริปโทเคอร์เรนซีทั้งสองสกุลนี้เป็นต้นทางของการแยกเครือข่ายหรือฟอร์ก หากยึดตามแนวคิดนี้ Litecoin จะเป็นอัลต์คอยน์สกุลแรก โดยแยกออกมาจากโปรโตคอล Bitcoin และจึงถือเป็นเวอร์ชันที่ “ปรับปรุงแล้ว” ของ Bitcoin
สเตเบิลคอยน์เป็นคริปโทเคอร์เรนซีที่ออกแบบมาให้มีราคาเสถียร โดยมีสินทรัพย์ที่เหรียญนั้นอ้างอิงสำรองไว้เพื่อหนุนมูลค่า เพื่อให้บรรลุเป้าหมายนี้ มูลค่าของสเตเบิลคอยน์แต่ละสกุลจะถูกตรึงไว้กับสินค้าโภคภัณฑ์หรือตราสารทางการเงิน เช่น ดอลลาร์สหรัฐ (USD) โดยมีการควบคุมอุปทานผ่านอัลกอริทึมหรืออุปสงค์ เป้าหมายหลักของสเตเบิลคอยน์คือเป็นช่องทางนำเงินเข้าและออกจากตลาดสำหรับนักลงทุนที่ต้องการซื้อขายและลงทุนในคริปโทเคอร์เรนซี นอกจากนี้ สเตเบิลคอยน์ยังช่วยให้นักลงทุนเก็บรักษามูลค่าได้ เนื่องจากคริปโทเคอร์เรนซีโดยทั่วไปมีความผันผวน
สัดส่วนการครองตลาดของ Bitcoin คืออัตราส่วนระหว่างมูลค่าตลาดของ Bitcoin กับมูลค่าตลาดรวมของคริปโทเคอร์เรนซีทุกสกุล ซึ่งช่วยให้เห็นภาพความสนใจของนักลงทุนที่มีต่อ Bitcoin ได้อย่างชัดเจน สัดส่วนการครองตลาดของ BTC ที่สูงมักเกิดขึ้นก่อนและระหว่างตลาดขาขึ้น ซึ่งเป็นช่วงที่นักลงทุนหันไปลงทุนในคริปโทเคอร์เรนซีที่ค่อนข้างมีเสถียรภาพและมีมูลค่าตลาดสูงอย่าง Bitcoin ส่วนการลดลงของสัดส่วนการครองตลาดของ BTC มักหมายความว่านักลงทุนกำลังย้ายเงินทุนและ/หรือกำไรไปยังอัลต์คอยน์เพื่อแสวงหาผลตอบแทนที่สูงขึ้น ซึ่งมักกระตุ้นให้ราคาอัลต์คอยน์พุ่งขึ้นอย่างรุนแรง
บทความยอดนิยม
1ส่วนต่างอัตราผลตอบแทนพันธบัตรฝรั่งเศสใกล้ระดับสูงสุดเป็นประวัติการณ์ช่วงวิกฤตปี 2011: เหตุใดระดับ 1.1000 จึงรอทดสอบค่าเงินยูโร2ธนาคารกลางยุโรป: อัตราผลตอบแทนพันธบัตรที่สูงขึ้นสนับสนุนการคงอัตราดอกเบี้ยในเดือนตุลาคม – ING3ราคาโลหะเงินร่วง 5% แตะระดับต่ำสุดในรอบสามเดือน ขณะตลาดเพิ่มเดิมพันว่าเฟดจะขึ้นดอกเบี้ย4ธนาคารกลางอังกฤษ: Danske Bank เพิ่มคาดการณ์ขึ้นดอกเบี้ยในเดือนพฤศจิกายน เหตุเงินเฟ้ออังกฤษยังสูงต่อเนื่อง5แรนด์แอฟริกาใต้: วินัยการคลังหนุนพันธบัตรรัฐบาลแอฟริกาใต้ (SAGBs) – Societe Generale6ดอลลาร์แคนาดาทรงตัว ขณะการฟื้นตัวของดอลลาร์สหรัฐจำกัดโอกาสปรับตัวขึ้นต่อ7กรอบเวลาที่คาดการณ์ไว้สั้นลงเรื่อย ๆ: เหตุใดการนับถอยหลังสู่ภัยคุกคามจากควอนตัมของบิตคอยน์จึงเร่งตัวขึ้น8เปโซเม็กซิโก: ความเสี่ยงจากธนาคารกลางเม็กซิโกกดดัน MXN เมื่อเทียบกับดอลลาร์สหรัฐ - Commerzbank9ยูโร: ส่วนต่างอัตราผลตอบแทนพันธบัตรฝรั่งเศสเสี่ยงกดดันให้อ่อนค่าเทียบดอลลาร์สหรัฐ – BBH
ราคาแบบเรียลไทม์


ทุกอย่างเกี่ยวกับ CRYPTO
เทรดคริปโต คืออะไร? คู่มือสอนมือใหม่เข้าใจการลงทุนคริปโต
การซื้อขายสกุลเงินดิจิตอลด้วย CFD (Contracts for Difference)
พื้นฐานบล็อกเชน: คืออะไรและทำไมจึงสำคัญ
วิธีเทรดคริปโตรายวัน: คู่มือเริ่มต้นสำหรับมือใหม่ (Day Trading Crypto Guide)
Bitcoin Halving คืออะไร & การ Halving ครั้งถัดไปจะเกิดขึ้นเมื่อใด
คุณสามารถซื้อขายสกุลเงินดิจิทัลประเภทใดได้บ้าง?
Crypto และการเทรด Crypto คืออะไร
Bitcoin (BTC) คืออะไร? วิธีการทำงาน วิธีซื้อและการขุด Bitcoin

เชื่อมต่อกับเรา









ติดต่อเรา
โทร: +61 2 8036 8388
แฟกซ์: +61 2 8036 8388
อีเมล: support@tmgm.com
เว็บไซต์: https://www.tmgmsea.com



ข้อมูลที่ให้ไว้บนเว็บไซต์นี้มีลักษณะเป็นข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำแนะนำทางการเงินส่วนบุคคล ก่อนดำเนินการใด ๆ ตามข้อมูลบนเว็บไซต์นี้ คุณควรพิจารณาความเหมาะสมของข้อมูลดังกล่าวให้สอดคล้องกับวัตถุประสงค์ สถานะทางการเงิน และความต้องการของคุณ การลงทุนใน CFD และสัญญา FX Margin มีความเสี่ยงอย่างมีนัยสำคัญ และไม่เหมาะสำหรับนักลงทุนทุกคน คุณอาจสูญเสียเงินมากกว่าเงินฝากเริ่มต้นของคุณ คุณไม่ได้เป็นเจ้าของ หรือมีส่วนได้เสียใด ๆ ในสินทรัพย์อ้างอิง เราแนะนำให้คุณขอคำแนะนำอย่างเป็นอิสระ และตรวจสอบให้แน่ใจว่าคุณเข้าใจความเสี่ยงที่เกี่ยวข้องอย่างถ่องแท้ก่อนทำการซื้อขาย สิ่งสำคัญคือคุณต้องอ่านและพิจารณาเอกสารการเปิดเผยข้อมูลก่อนที่คุณจะได้มาซึ่งผลิตภัณฑ์ใด ๆ ที่ระบุไว้บนเว็บไซต์ ข้อมูลและโฆษณาที่นำเสนอบนเว็บไซต์นี้ไม่ได้มีวัตถุประสงค์เพื่อให้บุคคลใด ๆ ในประเทศหรือเขตอำนาจศาลใด ๆ ใช้งาน หากการใช้งานดังกล่าวขัดต่อกฎหมายและข้อบังคับท้องถิ่น ผลิตภัณฑ์และบริการที่นำเสนอบนเว็บไซต์นี้ไม่ได้มีไว้สำหรับผู้พำนักอาศัยในสหรัฐอเมริกา มาเลเซีย และประเทศไทย
TMGM ได้รับอนุญาตและอยู่ภายใต้การกำกับดูแลในหลายเขตอำนาจศาล
Trademax Australia Limited ซึ่งดำเนินธุรกิจในชื่อ TMGM ได้รับการกำกับดูแลโดย Australian Securities and Investments Commission (ASIC) หมายเลขใบอนุญาต AFSL 436416 และตั้งอยู่ที่ Level 28, One International Tower, 100 Barangaroo Avenue, 2000 Sydney, NSW Australia.
อีเมล: support@tmgm.com.au
Trademax Global Limited ซึ่งดำเนินธุรกิจในชื่อ TMGM ได้รับอนุญาตและอยู่ภายใต้การกำกับดูแลโดย Vanuatu Financial Services Commission (VFSC) หมายเลขทะเบียน 40356 และจดทะเบียนที่ 1276, Kumul Highway, Port Vila, Vanuatu, Republic of Vanuatu.
อีเมล: support@tmgm.com
Trademax Global Markets (SE) Limited, ดำเนินการภายใต้ชื่อ TMGM, ได้รับอนุญาตและอยู่ภายใต้การกำกับดูแลโดย Financial Services Authority (FSA) ของเซเชลส์ ภายใต้เลขที่ใบอนุญาต SD224 บริษัทจดทะเบียนที่ สำนักงานเลขที่ 13, Providence Estate ABIS Centre, เกาะมาเฮ, เซเชลส์
อีเมล: support@tmgm.com
Trademax Global Markets (International) Pty Ltd ซึ่งดำเนินธุรกิจในชื่อ TMGM ได้รับอนุญาตและอยู่ภายใต้การกำกับดูแลโดย Financial Services Commission, Mauritius (FSC) หมายเลขใบอนุญาต GB22201012 และจดทะเบียนที่ 33, Edith Cavell Street C/o IQ EQ Fund Services (Mauritius) Ltd Port Louis, 11324 Mauritius.
อีเมล: support@tmgm.com
ลิขสิทธิ์ © TMGM สงวนลิขสิทธิ์ทั้งหมด